
基本設計とは、要件定義で合意した目的・対象範囲・制約を、利用者の操作、業務の流れ、外部システムとの接点から確認できる仕様へ具体化し、実装・テスト・受入れにつなげる活動です。Webサービスやスマホアプリでも、画面だけでなく、データ、権限、連携、例外時の対応まで扱うことがあります。
本記事では、要件定義・詳細設計との違い、基本設計で参照できるべき成果物、未決事項を残す際の判断を順に解説します。読後には、工程名ではなく、決定事項・記録先・確認者・承認条件でレビュー範囲を判断できるようになります。
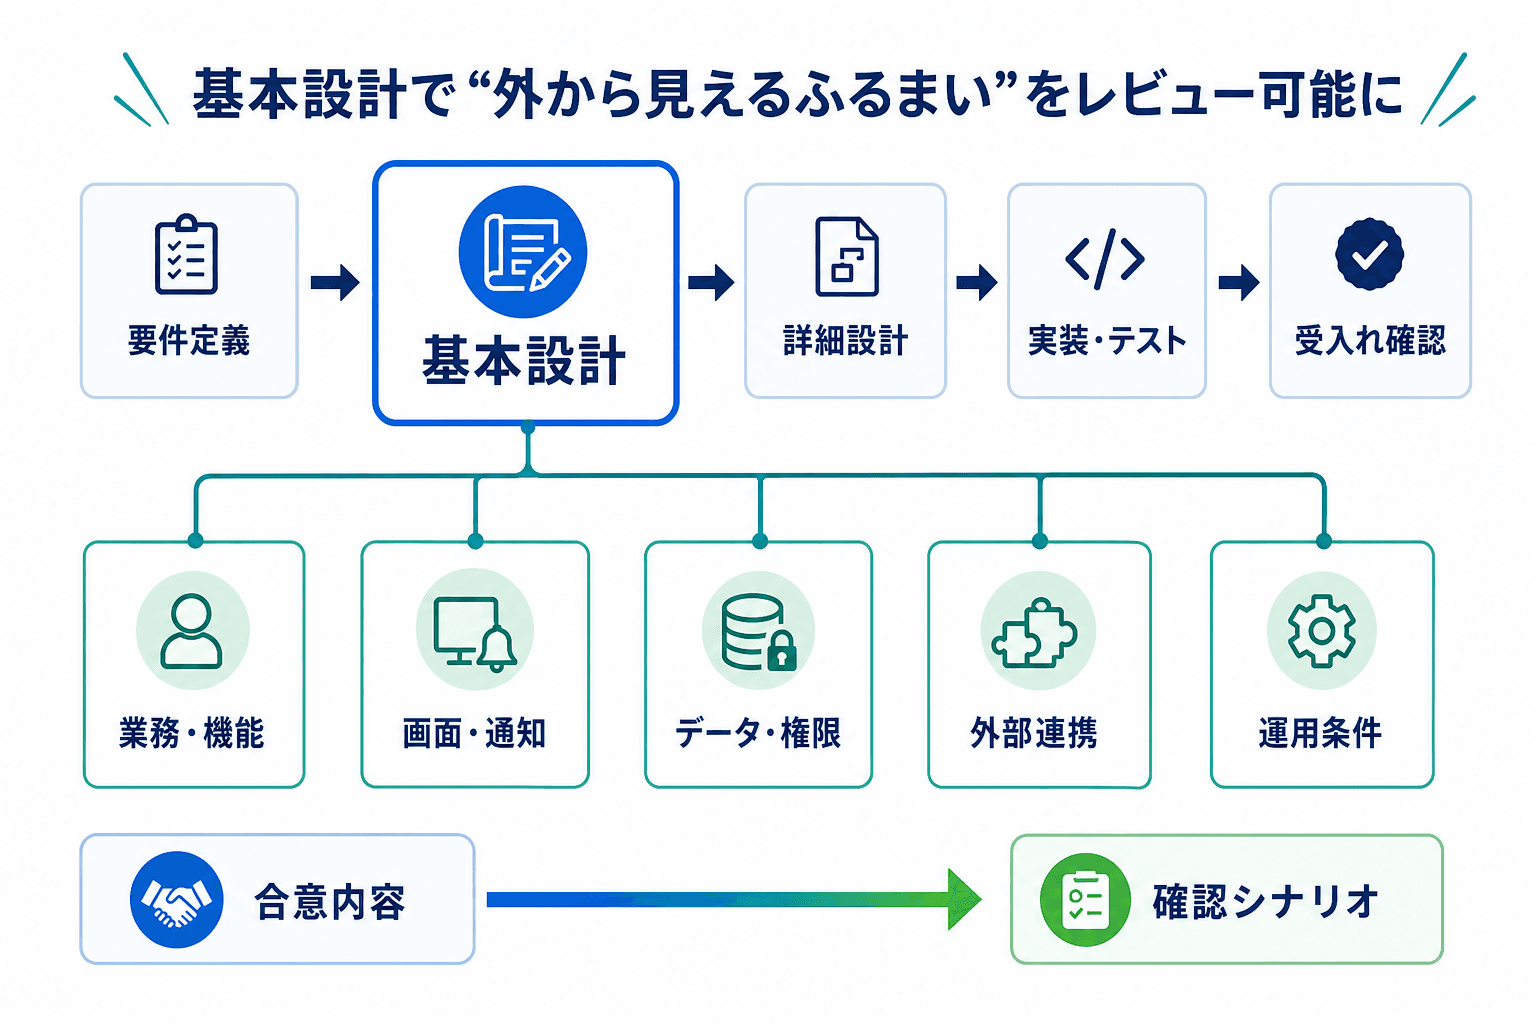
基本設計では、要件を業務や利用者から確認できる仕様へ整理し、詳細設計・実装・受入れ確認へつなげます。
01Section基本設計とは何をする工程か
基本設計の役割は、要件を実装担当者だけが理解できる表現に置き換えることではありません。利用者や業務部門、運用担当、連携先を含む関係者が、「システムがどのように振る舞うか」を確認できる状態に整えることです。
開発プロセスの名称や活動の順序は、対象サービス、規模、実施環境、整備内容、開発手法によって一様ではありません。デジタル・ガバメント推進標準ガイドライン解説書(DS-110)も、プロジェクト特性に応じて進め方を捉える考え方を示しています。民間の開発案件では、工程名だけを合わせるよりも、何を決め、どこへ記録し、誰が確認・承認するかを最初にそろえることが重要です。
基本設計で具体化する対象
対象や文書の分け方は案件によって異なりますが、基本設計では次のような対象を具体化します。
基本設計で確認する主な設計対象
業務フロー・機能
どの利用者が、どの契機で、どの業務を始め、どの条件で完了・差し戻し・取消となるかを整理します。対象外の業務や手作業との境界も確認します。
画面・帳票・通知
入力・表示・検索・出力する項目、画面遷移、通知先、送信条件、利用者に見せるメッセージなどを、利用場面に沿って具体化します。
データ・権限
データの業務上の意味、入力元、更新者、利用先と、役割別の閲覧・登録・更新・承認可否を明確にします。
外部連携・例外時運用
連携先、送受信する情報、実行契機、結果の確認方法に加え、失敗・未着・重複・遅延時の業務対応と責任分界を整理します。
非機能・運用条件
想定利用、停止を許容できる条件、保護すべき情報、監視、復旧、運用担当など、業務や利用者に影響する条件を確認します。
要件定義とのつながりと完了の見方
要件定義では、なぜそのシステムが必要なのか、何を対象にするのか、優先順位や制約を主に合意します。要件定義の考え方は、要件定義の記事で詳しく確認できます。
基本設計では、その合意内容をもとに、利用者・業務・外部との接点で確認できる仕様へ進めます。したがって、完了を「基本設計書」という名称の文書が完成したか、何冊の資料があるかだけで判断するのは適切ではありません。少なくとも設計対象ごとに、次の状態を追えることが目安になります。
- 決定した内容と対象外の範囲が明確である
- 最新の仕様を参照できる記録先が分かる
- 業務・情報システム・運用・開発など、影響を受ける確認者が分かる
- 承認時に確認する条件と、受入れで確かめる結果がつながっている
- 未決事項があれば、影響と後続の扱いを識別できる
IPA「共通フレーム2013」は、構想から開発、運用、保守、廃棄に至るライフサイクルの作業項目と役割を整理するための参照軸です。特定の工程名や必須成果物を一律に決めるものではありませんが、関係者間で活動と役割を整理する際の参考になります。
アジャイル開発での扱い
アジャイル開発では、全機能の仕様を一度に固定せず、機能、反復、リリース単位で具体化する場合があります。その場合も、対象範囲、利用者、画面・データの変更、権限、連携への影響、受入れ条件を確認する点は共通です。
特に、外部連携、権限、保護対象データ、セキュリティの前提など、変更時の影響が広がりやすい内容は、反復の開始前または早期に合意が必要になりやすい領域です。アジャイル開発実践ガイドブック(DS-121)も、反復型の進め方を検討する際の公式資料として参照できます。
02Section基本設計・要件定義・詳細設計の違い
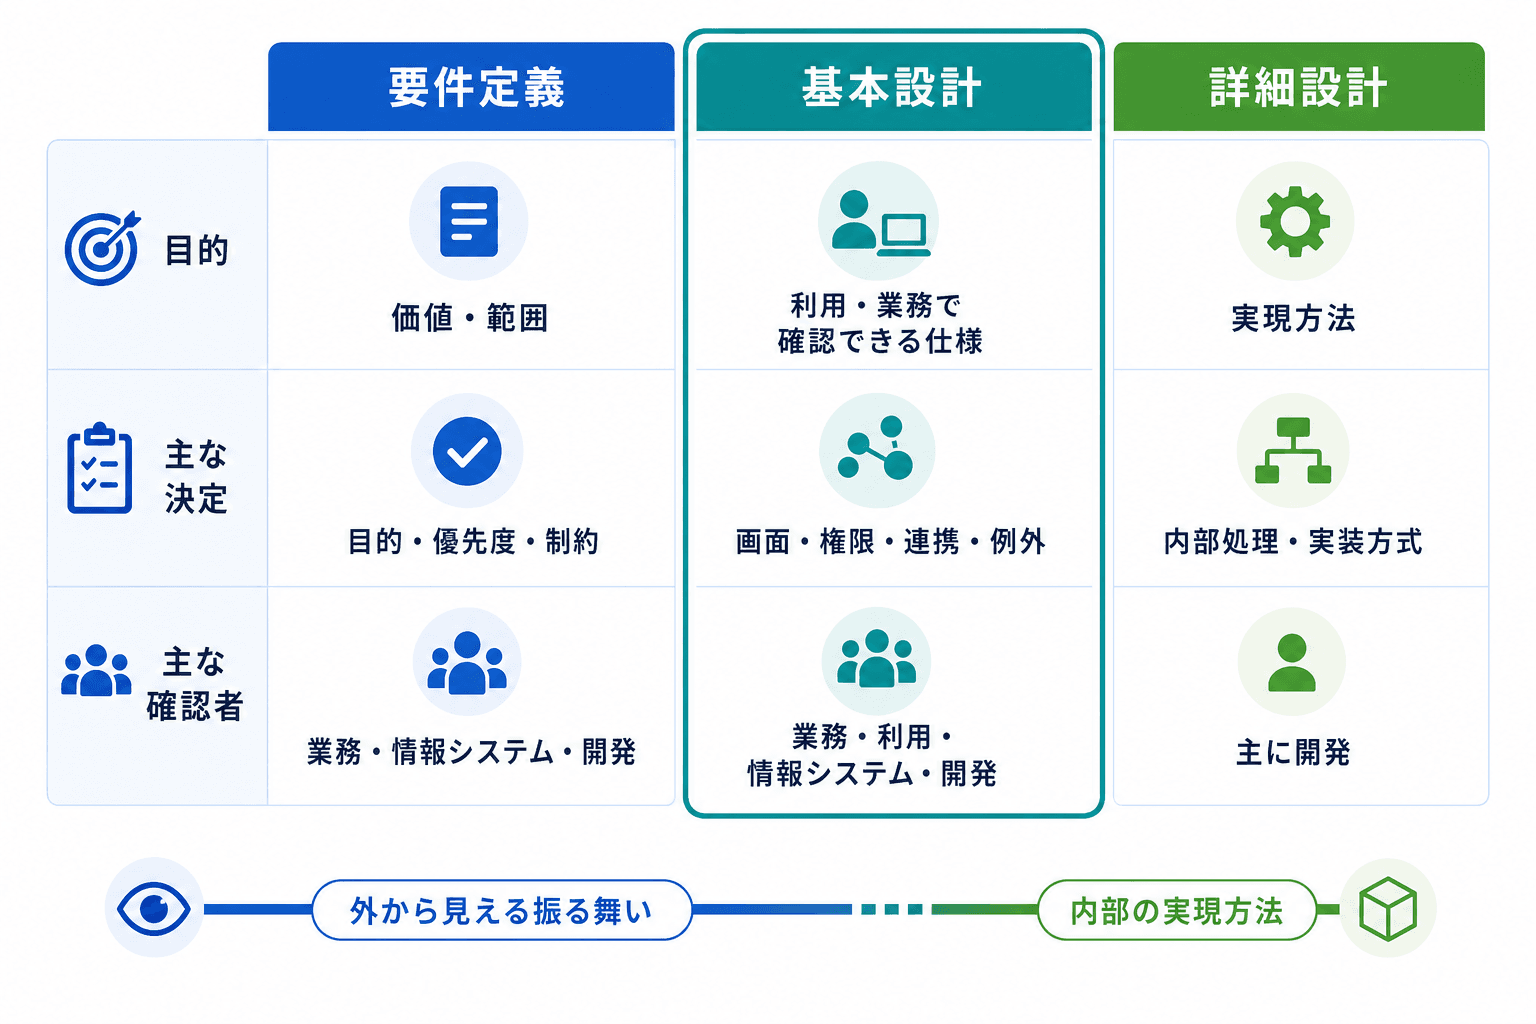
工程名だけでなく、何を決め、誰が確認し、何を承認するかで役割を整理します。
要件定義、基本設計、詳細設計の区分は、一般的な分担例です。プロジェクトによっては、基本設計を外部設計、詳細設計を内部設計と呼ぶこともありますが、常に一対一で対応する用語とは限りません。
比較する際は、名称ではなく、目的、何を決めるか、どこへ記録するか、誰が確認するか、承認時に何を見るかで整理します。
| 工程 | 目的 | 主な決定事項 | 記録先の例 | 主な確認者 | 承認時の確認 |
|---|---|---|---|---|---|
| 要件定義 | 実現する価値と対象範囲を定める | 目的、対象範囲、業務要件、優先順位、制約、対象外 | 要件一覧、業務要件、対象範囲、制約・非機能要件 | 事業・業務部門、情報システム部門、開発側 | 必要性、優先順位、対象外、制約が合意されているか |
| 基本設計 | 利用・業務・外部から確認できる仕様にする | 画面・入出力、業務フロー、権限、連携、例外、受入れ観点 | 業務フロー、画面・帳票・通知仕様、権限表、連携仕様、データ項目定義 | 業務・利用部門、情報システム部門、開発側、必要に応じて連携先 | 実務への適合、例外時の扱い、責任分界、受入れ可能性を確認する |
| 詳細設計 | 基本設計を満たす実現方法を定める | 内部処理、モジュール、物理データ構造、技術的制御、実装方式 | 処理設計、内部インターフェース、物理データ設計、実装設計 | 主に開発側。業務・運用条件へ影響する点は関係者も確認 | 基本設計と非機能条件を満たし、テスト可能な実現方法かを確認する |
基本設計と詳細設計は「何を確認できるか」が異なる
基本設計では、利用者がどの画面で何を入力するか、どの役割が承認できるか、外部システムと何をいつ受け渡すかといった、業務や外部から見える振る舞いを具体化します。レビューでは、実務への適合、例外時の扱い、受入れで確認できるかを見ます。
詳細設計では、その仕様を内部でどう実現するかを具体化します。モジュール構成、内部処理、物理データ設計、接続方式などは開発側が主導しやすい領域です。ただし、性能、保守、セキュリティ、連携の条件が業務・利用者・運用に影響する場合は、役割分担に沿って確認対象に含めます。
工程名だけでレビュー範囲を決めない
外部連携、データ、非機能要件、セキュリティは複数の工程や文書にまたがることがあります。「詳細設計だから業務側は確認しない」と決めず、記録先と確認・承認者を案件ごとに合意してください。
03Section基本設計書の主な成果物と確認方法
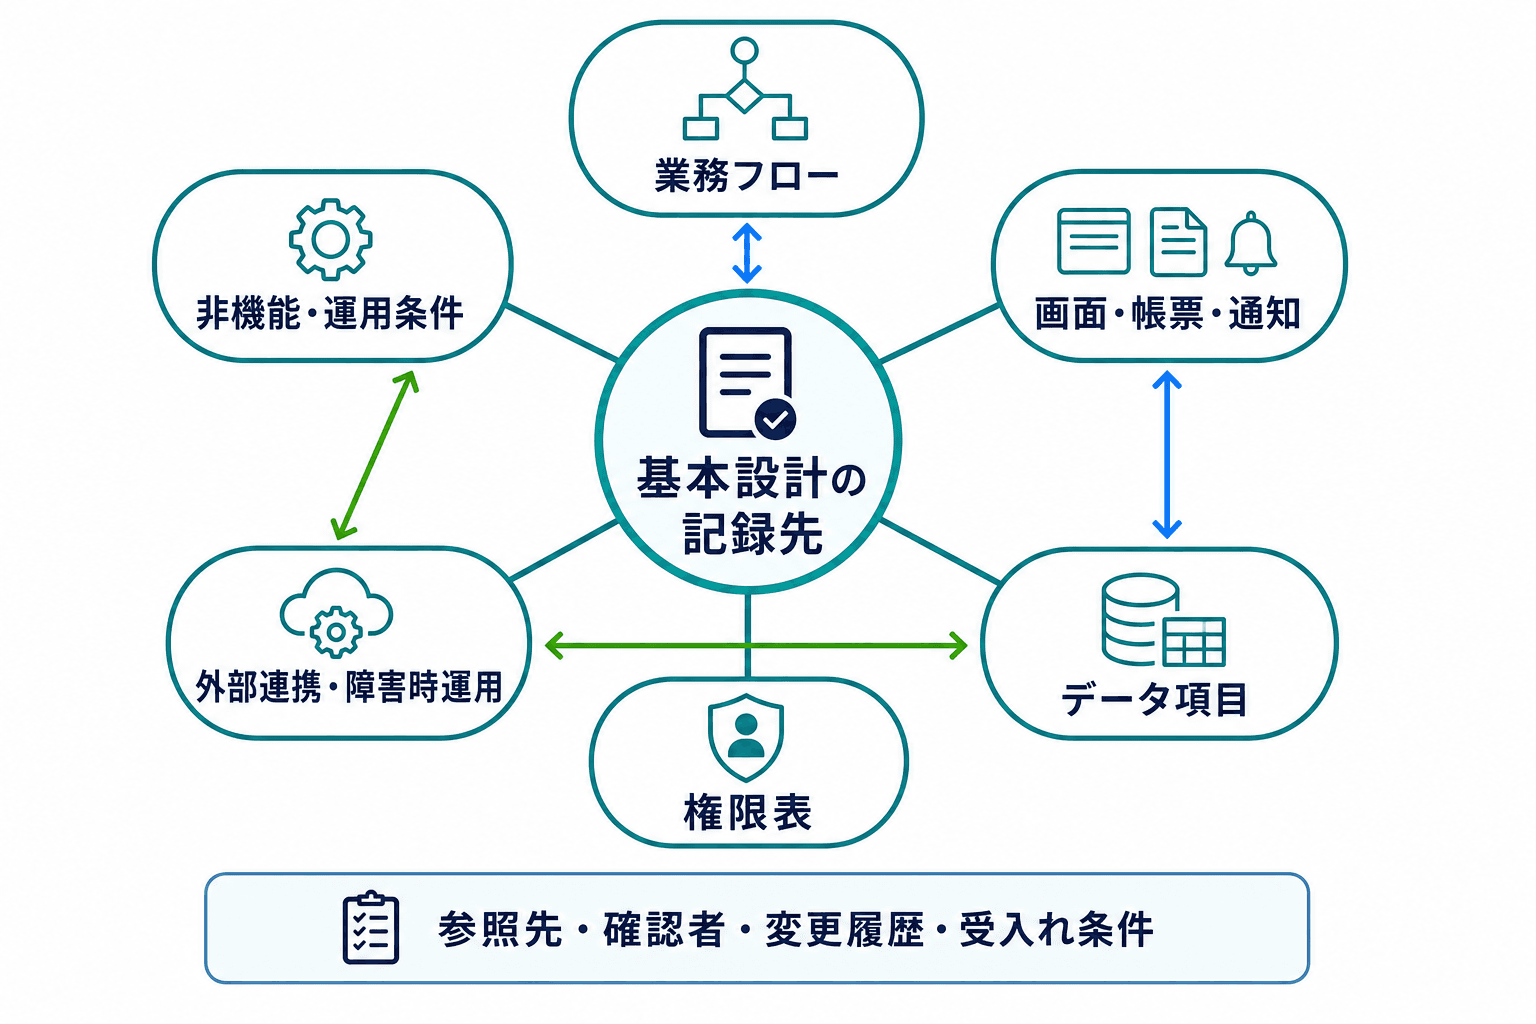
成果物の名称や保管場所が分かれていても、関連仕様を横断して参照・照合できる状態が重要です。
基本設計書は、単一の文書とは限りません。仕様書、図、管理表、チケットなどに分かれていても、必要な仕様の参照先、確認者、変更履歴、受入れ条件を追えるなら、案件に応じた構成として運用できます。
政府情報システム向けのデジタル社会推進標準ガイドラインには、要件定義書のテンプレートや工程レビューの参考資料が公開されています。民間案件で同じ文書名や構成を必須とするものではなく、確認観点を洗い出す際の参考として活用するとよいでしょう。
設計対象別に確認する成果物・記録先
成果物の名称よりも、対象ごとに必要な仕様が参照できるかを確認します。以下は代表例です。
| 設計対象・記録先の例 | 確認したいこと | 主な確認者 | 横断照合の相手 |
|---|---|---|---|
| 業務フロー | 担当、判断、承認、例外、他部門・外部との受け渡し | 業務部門、利用部門 | 権限表、通知・連携仕様 |
| 画面・帳票・通知仕様 | 項目、操作、表示・出力条件、宛先、メッセージ | 利用部門、業務部門 | データ項目定義、権限表 |
| データ項目定義 | 項目の意味、入力元、更新者、利用先、保持・削除方針 | 業務部門、情報システム部門 | 画面、帳票、連携仕様 |
| 権限表 | 役割別の閲覧、登録、更新、削除、承認、管理可否 | 業務部門、情報システム部門 | 業務フロー、例外時運用 |
| 外部連携仕様・障害時運用 | 連携先、方向、項目、実行契機、結果確認、障害時の代替業務 | 情報システム部門、業務部門、連携先、開発側 | データ項目定義、業務フロー |
| 非機能・運用条件 | 想定利用、停止許容、保護対象、監視、復旧、運用担当 | 情報システム部門、運用・セキュリティ担当 | 権限、連携、データ、受入れ条件 |
文書名ではなく横断して確認する
文書を単体で確認しても、画面、データ、権限、連携の間に矛盾があれば、実装や受入れで認識違いが起こり得ます。特に次の3組は、関連する資料を並べて照合します。
設計書をまたいで確認する3つの組み合わせ
画面仕様 × データ項目定義
画面で入力・表示・検索・出力する項目がデータ項目定義に存在するかを確認します。項目名だけでなく、業務上の意味、必須条件、更新者、保持・削除方針に矛盾がないかを見ます。
業務フロー × 権限表
申請、承認、差し戻し、取消を行う担当者が、必要な操作権限を持つかを確認します。代理、兼務、異動などの例外時に必要な操作も対象です。
外部連携仕様 × 障害時運用
連携失敗、未着、重複、遅延が起きた際に、誰が検知し、誰が一次対応し、どの代替手順で業務を継続し、復旧後に何を確認するかを照合します。
04Section基本設計の一般的な進め方と未決事項の扱い
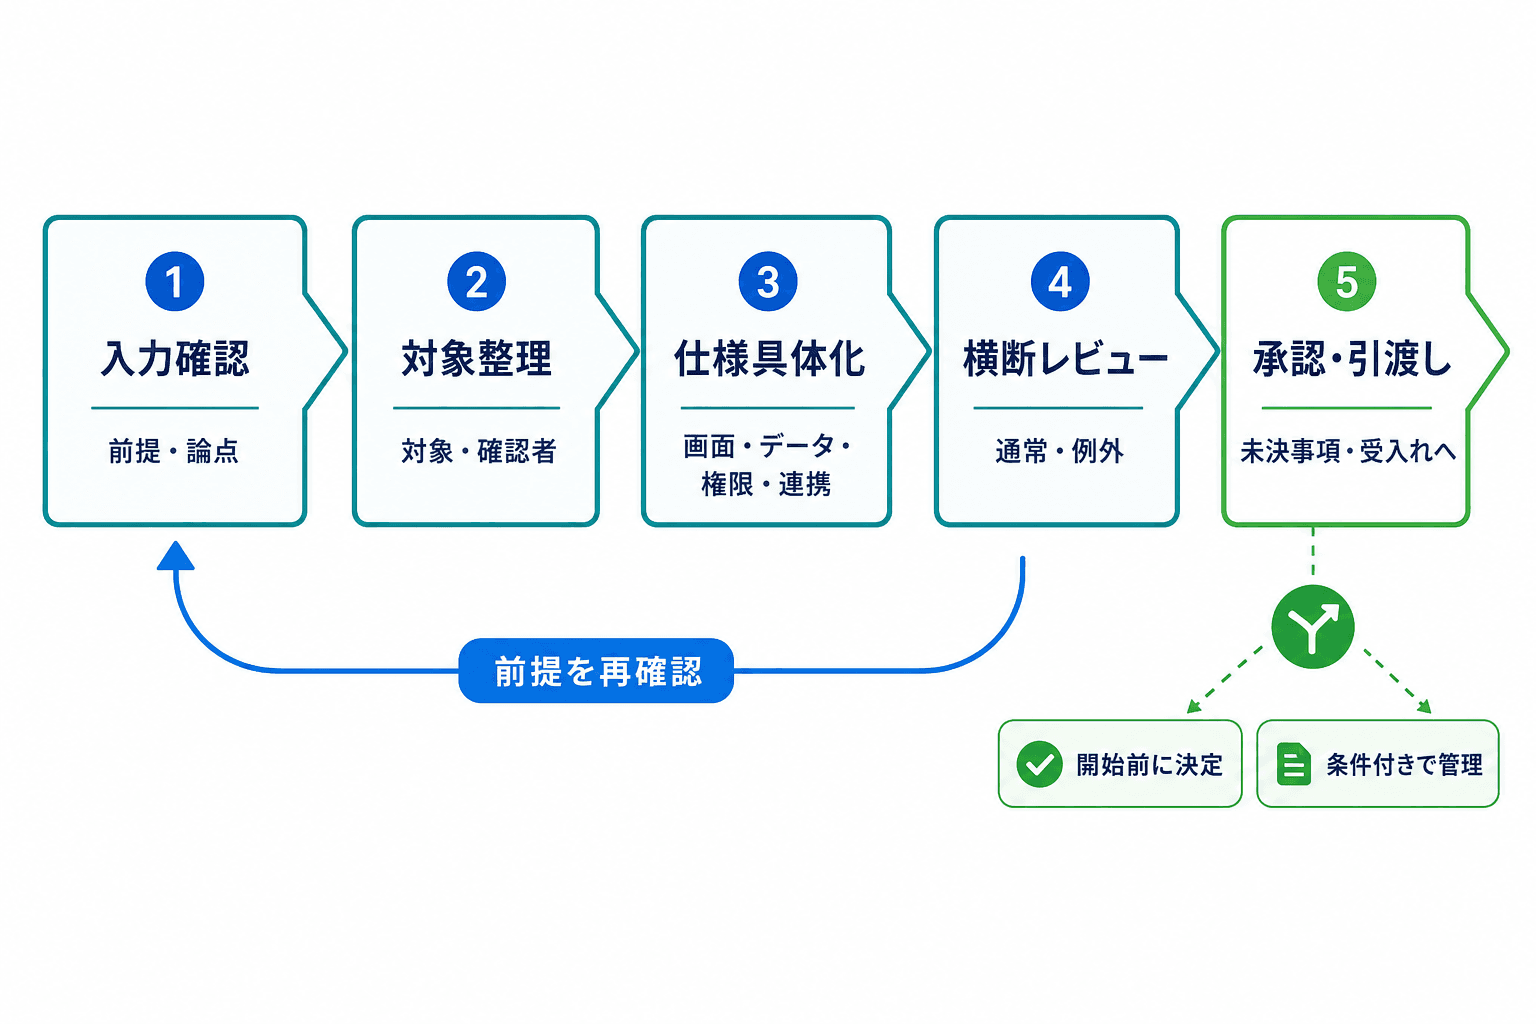
基本設計では、仕様の具体化や横断レビューを通じて前提を再確認し、未決事項の扱いと受入れへの引継ぎを整理します。
基本設計は、要件定義の完了後に一方向で進むとは限りません。画面、連携、運用の検討によって要件の曖昧さや対象外の範囲が見つかり、前段の合意内容を確認し直すことがあります。工程全体での位置付けは、システム開発の流れの記事も参照してください。
入力確認から承認・引渡しまで
基本設計を進める5段階
- Step01
入力確認
入力は、要件定義で合意した目的、対象範囲、利用者、業務ルール、優先順位、制約、既存システム・連携先との境界です。業務・情報システム・開発の関係者で、設計の前提と残っている論点を確認します。
- Step02
設計対象の整理
画面、データ、権限、連携、例外、非機能・運用条件のうち、どこまでを今回扱うかを整理します。出力は対象一覧と参照先、確認者、対象外の範囲です。
- Step03
仕様の具体化
業務フロー、画面・帳票・通知、データ、権限、連携の仕様を、利用者や運用の場面に沿って具体化します。業務部門・利用部門は実務適合を、開発側は実現可能性とテスト可能性を確認します。
- Step04
横断レビュー
文書間の整合を確認し、通常時だけでなく、差し戻し、取消、入力不備、連携失敗などの例外も追います。業務、情報システム、運用、開発、必要に応じて連携先が確認に参加します。
- Step05
承認・引渡し
承認対象、対象外、未決事項、暫定対応、責任者、期限、再確認者を記録します。通常・例外シナリオ、権限別の操作可否、連携結果を、後続のテスト・受入れ確認で使うシナリオと期待結果へ引き継ぎます。
未決事項を残す場合の判断
未決事項は、記録しただけで後続工程へ進めてよいわけではありません。対象機能、関連文書、影響範囲を識別し、次の2つに分けて扱います。
実装開始前に決定が必要になりやすい事項は、画面、データ、連携、テストの前提を左右します。対象範囲、権限・承認、法令・セキュリティ、保護対象データ、外部連携の責任分界などが該当します。これらが未決だと、実装・確認の対象を定めにくくなります。
一方、影響範囲が特定でき、実装・テスト・運用の暫定対応を定められる内容は、条件付きで管理できる残課題になり得ます。この場合は、責任者、決定期限、影響、暫定対応、決定後の再確認手順を必ず残します。承認者や残課題を許容する基準は、契約、体制、対象システムの重要度により異なります。
未決事項を記録しただけで承認しない
対象範囲、権限、外部連携の責任分界、保護対象データのように実装やテストの前提を崩しやすい事項は、記録されていても先送りに適さない場合があります。影響と暫定対応を確認し、実装開始前に決める必要があるかを判断してください。
受入れ確認へ引き継ぐ内容
基本設計のレビューで合意した内容は、受入れ確認の場で検証できる形に変換します。画面が表示されるかだけで終わらせず、通常業務を開始から完了まで通した場合、差し戻し・取消・入力不備などの例外が起きた場合、役割ごとに操作した場合、外部連携が正常・異常となった場合に、期待する結果を確認します。
この接続を設計時から用意しておくと、「仕様には書かれているが、受入れで何を確認すればよいか分からない」という状態を避けやすくなります。
05Section基本設計で見落としやすい点と受入れ確認への引継ぎ
設計の曖昧さや漏れは、実装中だけでなく、テスト、移行、運用、変更時の認識違いとして現れることがあります。優先して確認したいのは、業務停止の影響が大きい、外部への依存度が高い、保護対象データを扱う、復旧が難しい、後から変更しにくいといった条件を持つ仕様です。
権限・承認、外部連携、データ、例外時運用、停止許容や監視・復旧などの非機能・運用条件は、こうした条件に当てはまりやすい領域です。セキュリティについても、技術実装の細部を一律に確認するのではなく、誰がどの情報を扱うか、どの業務を継続する必要があるか、障害時にどう対応するかという業務・運用上の条件を、役割分担に沿って確認します。セキュリティ・バイ・デザインガイドライン(DS-200)は、企画から運用まで一貫して対策を扱うための参考資料です。民間案件の役割や責任を固定するルールではありません。
受入れ確認では業務の流れで確かめる
受入れ確認では、設計書のページ単位ではなく、実際の業務シナリオで確かめます。通常時と例外時の業務フローに沿って、利用者、画面、帳票・通知、権限、連携結果を確認すると、文書間の矛盾や運用上の不足を見つけやすくなります。
設計変更の影響は、変更時期、対象規模、契約条件、連携・移行の有無、既存資産などで変わります。承認後の変更も想定し、対象外、前提条件、未決事項、連絡先と再確認範囲を残しておくことが大切です。
レビュー前後の確認ボックス
基本設計の承認前に確認すること
- ✓
実担当者と通常・例外の業務フローを最初から最後まで追い、差し戻し・取消・入力不備・期限超過時の担当と対応を確認する。
- ✓
画面・帳票・通知を、実際の利用者、宛先、必要項目、実行条件と照合する。
- ✓
役割別の操作可否を、業務フロー上の担当者・承認者と照合する。
- ✓
外部連携の失敗・未着・重複・遅延時に、手作業で何を行い、誰が復旧後の結果を確認するかを確かめる。
- ✓
対象外、前提条件、未決事項、変更時の連絡・再確認手順を承認前に確認する。

PartnerBase Mag 編集部
デジタル発注の比較・発注準備を専門に扱う編集チーム。
デジタル発注の比較・発注準備を専門に、依頼範囲、費用、選定基準を実務で使える粒度に整理しています。
支援会社を比較する
得意領域、対応サービス、地域、実績を見ながら候補会社を絞り込めます。