ホームページのセキュリティ対策は、HTTPSを設定して終わりではありません。CMSやサーバーの更新、バックアップ、管理アカウント、ドメイン・DNS、メールやフォーム連携までを対象に、誰が管理し、異常時に誰へ連絡するかを決めておく必要があります。
最初に行うべきことは、管理対象・担当者・契約名義・緊急窓口を洗い出すことです。この記事を読めば、自社の未対応対策と、改ざん・乗っ取り時の初動手順を台帳に落とし込めるようになります。通常時の保守契約の見直しと、異常時の判断を切り分けて進めましょう。
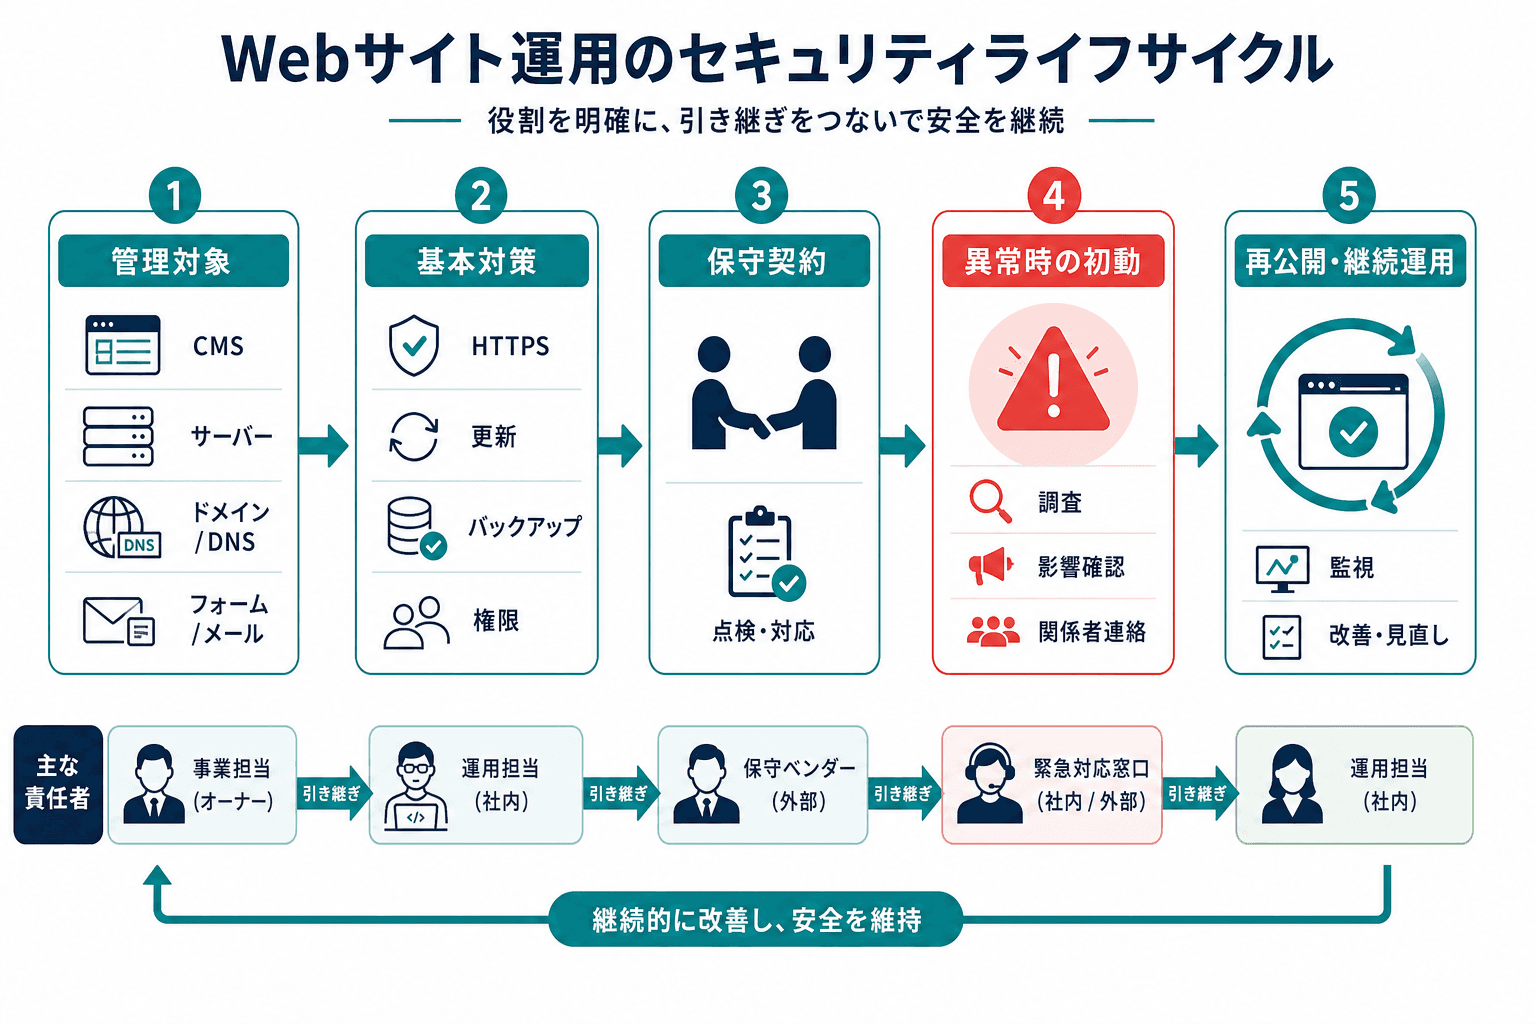
セキュリティ対策は単発の設定ではなく、管理対象の把握から異常時対応、再公開後の運用までをつなげて管理します。
01Sectionホームページのセキュリティ対策は、まず管理対象と責任分界を整える
対策を始める前に、「どのサービスを誰が管理できるのか」を明確にします。CMSだけを把握していても、サーバー、ドメイン、DNS、メール、フォーム連携の権限が不明であれば、障害や不正アクセスの際に復旧が遅れるおそれがあります。
IPAの中小企業向け情報セキュリティ対策ガイドラインでも、資産管理、ウェブサイトの安全な運用、外部サービスの安全性確認が対策の土台として示されています。
最初に台帳化する管理対象
各対象について、契約名義、正規管理者、自社の担当者、多要素認証の有無、緊急窓口、変更権限、バックアップ・ログの確認先を記録します。台帳は、異動や委託先変更があっても引き継げる場所で管理します。
最初に台帳化する管理対象
CMS・テーマ・拡張機能
管理画面の正規管理者、更新対象、ライセンスや保守期限、作業担当を確認します。
サーバー・CDN
契約名義、請求先、管理画面の権限、ログ・バックアップの提供条件、障害窓口を整理します。
ドメイン・DNS
登録名義、更新期限、変更承認者、正規ログイン経路、移管・本人確認の窓口を確認します。
メール・フォーム・外部連携
送信先、メール転送、APIキーやトークン、CRMなどの連携先、取扱データの責任者を確認します。
優先度の高い基本対策と責任分界
実際に誰が作業を担うかは、契約書、保守仕様書、見積書、利用規約で異なります。以下は、発注者が確認・決裁すること、委託先へ依頼すること、サービス提供元の仕様として確認することを分けるための表です。
| 対策・目的 | 自社が確認・決裁すること | 委託先へ依頼・確認すること | 提供元の仕様・正規窓口で確認すること |
|---|---|---|---|
| 常時HTTPS:通信を保護する | 主要URL、契約名義、証明書期限の確認担当、警告時の連絡先 | TLS証明書設定、HTTPからHTTPSへの恒久的リダイレクト、混在コンテンツ、主要導線の試験 | 証明書の提供・更新条件、更新失敗通知、正規サポート窓口 |
| CMS・テーマ・拡張機能等の更新:既知の脆弱性悪用を抑える | 更新対象、停止できない機能、通知受領者、保留判断者 | 影響確認、バックアップ、検証、本番反映、切戻し、適用・保留記録 | 基盤側更新の範囲、保守期限、脆弱性・障害通知の方法 |
| バックアップと復元確認:正常な状態へ戻せるようにする | 保存対象、復旧承認者、保持要件、報告の受領者 | 取得結果、復元手順・試験、対象外、追加費用条件 | 対象範囲、保持、復元手順、利用制限、窓口 |
| アカウント・権限・多要素認証:不正ログインを抑える | 正規管理者、共有ID廃止、人事・委託変更時の停止判断 | 最小権限、不審アカウント確認、作業者アカウント棚卸し | 多要素認証、セッション失効、復旧手続、操作履歴の可否 |
| 不要機能・不要アカウント整理:放置された攻撃対象を減らす | 利用有無、停止時の業務影響、所有者 | 依存関係調査、停止・削除、変更後試験 | 削除方法、データ保持、復旧に関する制約 |
| 脆弱性・異常通知の確認:対応遅れを防ぐ | 通知先、代理者、緊急連絡先、記録場所 | 影響判定、緊急更新・調査の要否、対応履歴の報告 | 通知設定、配信条件、正規サポート窓口 |
多要素認証やアカウント管理は、IPAの不正ログイン対策で確認できる基本対策です。利用できる認証方式やアカウント復旧の手順はサービスごとに異なるため、管理画面や正規窓口で確認してください。
HTTPSだけでは防げないリスク
HTTPSは、利用者のブラウザとサイト間の通信を保護する重要な対策です。ただし、CMSや拡張機能の脆弱性、不正ログイン、不要アカウント、バックアップ未確認までは防げません。HTTPSを導入済みでも、更新・認証・バックアップを別の管理項目として続ける必要があります。
HTTPからHTTPSへ移行する際は、TLS証明書の設定、対応するHTTP URLからHTTPS URLへの恒久的リダイレクト、主要ページ・フォームの試験、移行後の監視を行います。手順の考え方はGoogle Search CentralのHTTPS移行に関する案内で確認できます。HTTPからHTTPSへの変更では、Change of Addressツールは不要です。
02Section保守契約では「誰が何を復旧できるか」まで確認する
保守契約があるだけで、更新、監視、ログ調査、復旧、DNS変更、夜間休日の対応まで含まれるとは限りません。「保守一式」ではなく、どの資産を、どの条件で、どこまで復旧できるのかを確認します。
CMS、サーバー、ドメイン、DNS、メール、フォーム・外部連携ごとに、契約名義と正規管理者を自社で説明できる状態にしてください。とくにドメインやDNSは、表示だけでなくメールや外部連携にも影響する場合があります。
保守仕様で確認する比較項目
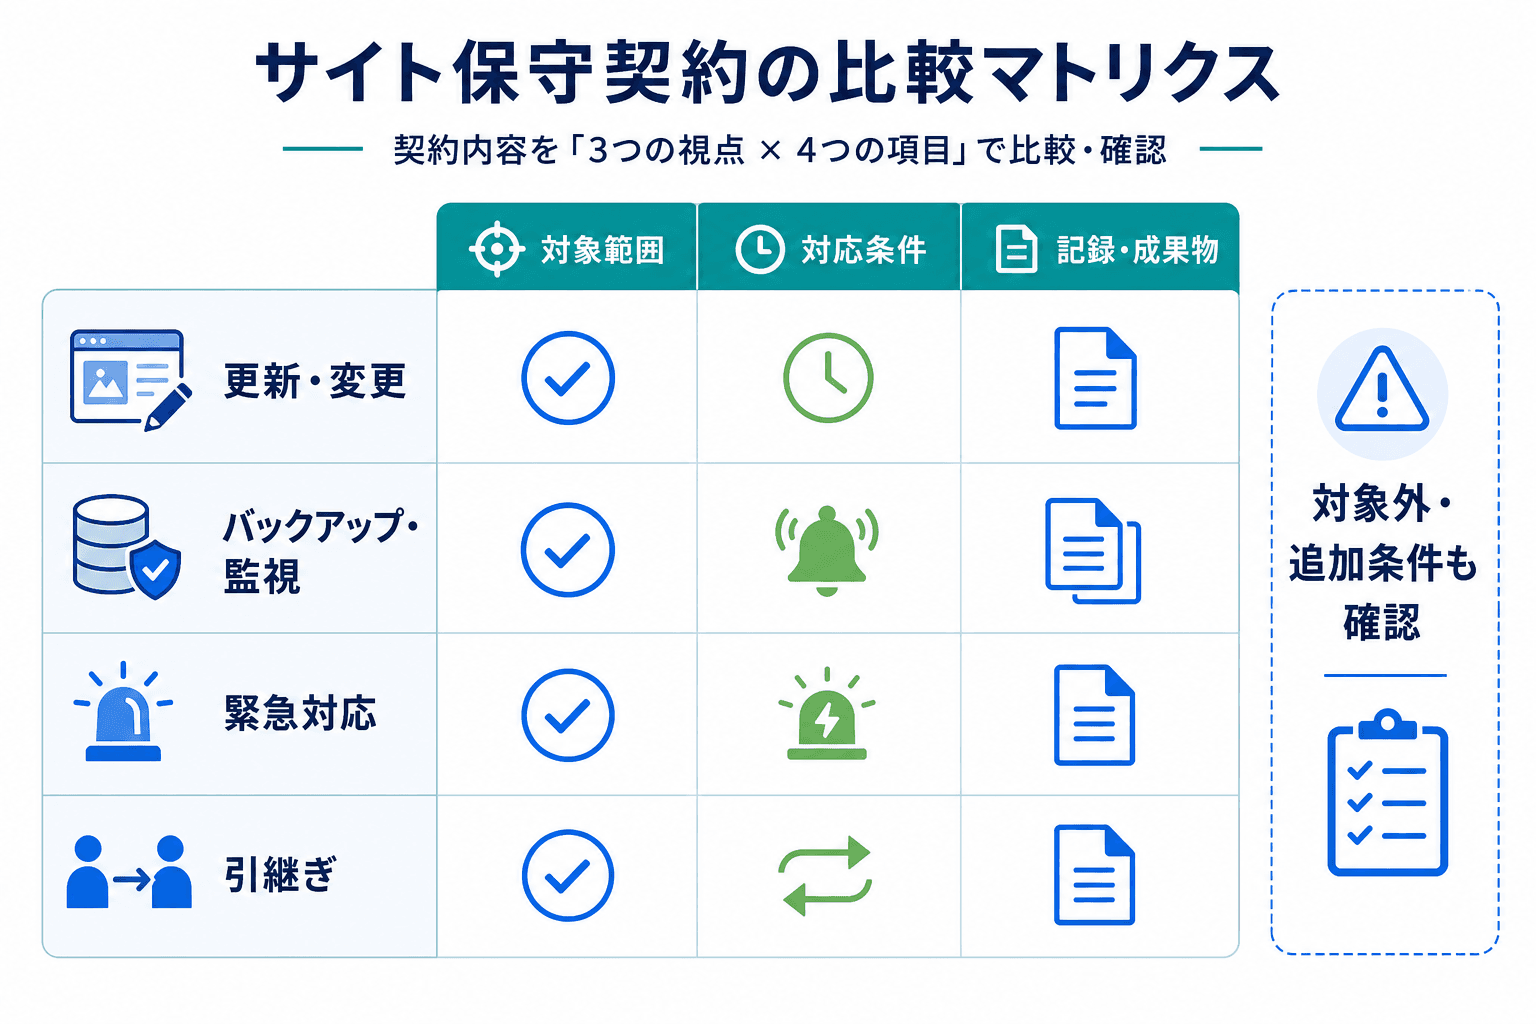
保守契約は「対応あり」という表現だけでなく、対象範囲、受付・対応条件、記録や成果物、対象外を比較します。
「保守一式」という表現ではなく、対象資産・対応条件・成果物・対象外を確認します。
| 比較項目 | 確認質問 | 成果物・記録 |
|---|---|---|
| 更新・変更管理 | 対象はCMS、テーマ、拡張機能、サーバー設定のどこまでか。検証、本番反映、保留判断、切戻しは含まれるか。 | 更新対象一覧、実施・保留理由、テスト結果、変更履歴 |
| バックアップ・監視 | 保存対象、保管先、保持、復元確認、異常通知の条件と通知先は何か。 | 実行記録、復元確認、通知条件、対応履歴 |
| 緊急対応・再公開 | 通常時と緊急時の受付条件、調査・封じ込め・復旧・再公開の範囲、追加費用条件は何か。 | 初動記録、調査・復旧報告、再公開チェック、承認記録 |
| 引継ぎ | 契約、アカウント、設定、バックアップ、手順書を誰へどの状態で移管するか。 | 引継ぎ一覧、権限変更記録、未対応事項 |
契約の見直しを急ぐサイン
次の状態なら、契約書や保守仕様書を確認し、必要に応じて見直しを進めます。
- CMS、サーバー、ドメイン、DNSの契約名義または正規管理者を自社で説明できない
- 更新、バックアップ、監視、復旧が「対応あり」とだけ記載され、対象・記録・対象外が不明である
- 緊急時の受付条件、公開停止の決裁者、復旧承認者が決まっていない
- 旧委託先や退職者のアカウント、メール転送、外部連携が残っている
- 委託先の作業範囲と、サービス提供元へ本人確認や申請を行う範囲の境目が不明である
保守契約・見積比較で確認すること
- ✓
管理権限
CMS、サーバー、ドメイン、DNS、メール、フォーム・外部連携ごとに、契約名義、正規管理者、公開停止の決裁者、復旧承認者を確認する。
- ✓
更新・バックアップ
対象資産、検証・切戻し、保存・復元確認、成果物、対象外、追加費用条件を確認する。
- ✓
監視・通知
通知対象、一次確認者、連絡方法、対応履歴、未実施時の連絡先を確認する。
- ✓
緊急対応・再公開
通常時・緊急時の受付条件、調査・封じ込め・復旧の範囲、再公開の確認者、追加費用条件を確認する。
- ✓
引継ぎ
アカウント、契約、設定、バックアップ、手順書、未対応事項をどの記録で引き渡すか確認する。
保守の発注、検収、委託終了時の引継ぎについては、ホームページ保守の基礎も参照してください。通常時に保守範囲、管理権限、見積条件を整理したい場合は、サービス内容を確認することもできます。
03Sectionホームページ改ざん時は、役割を分けて初動する
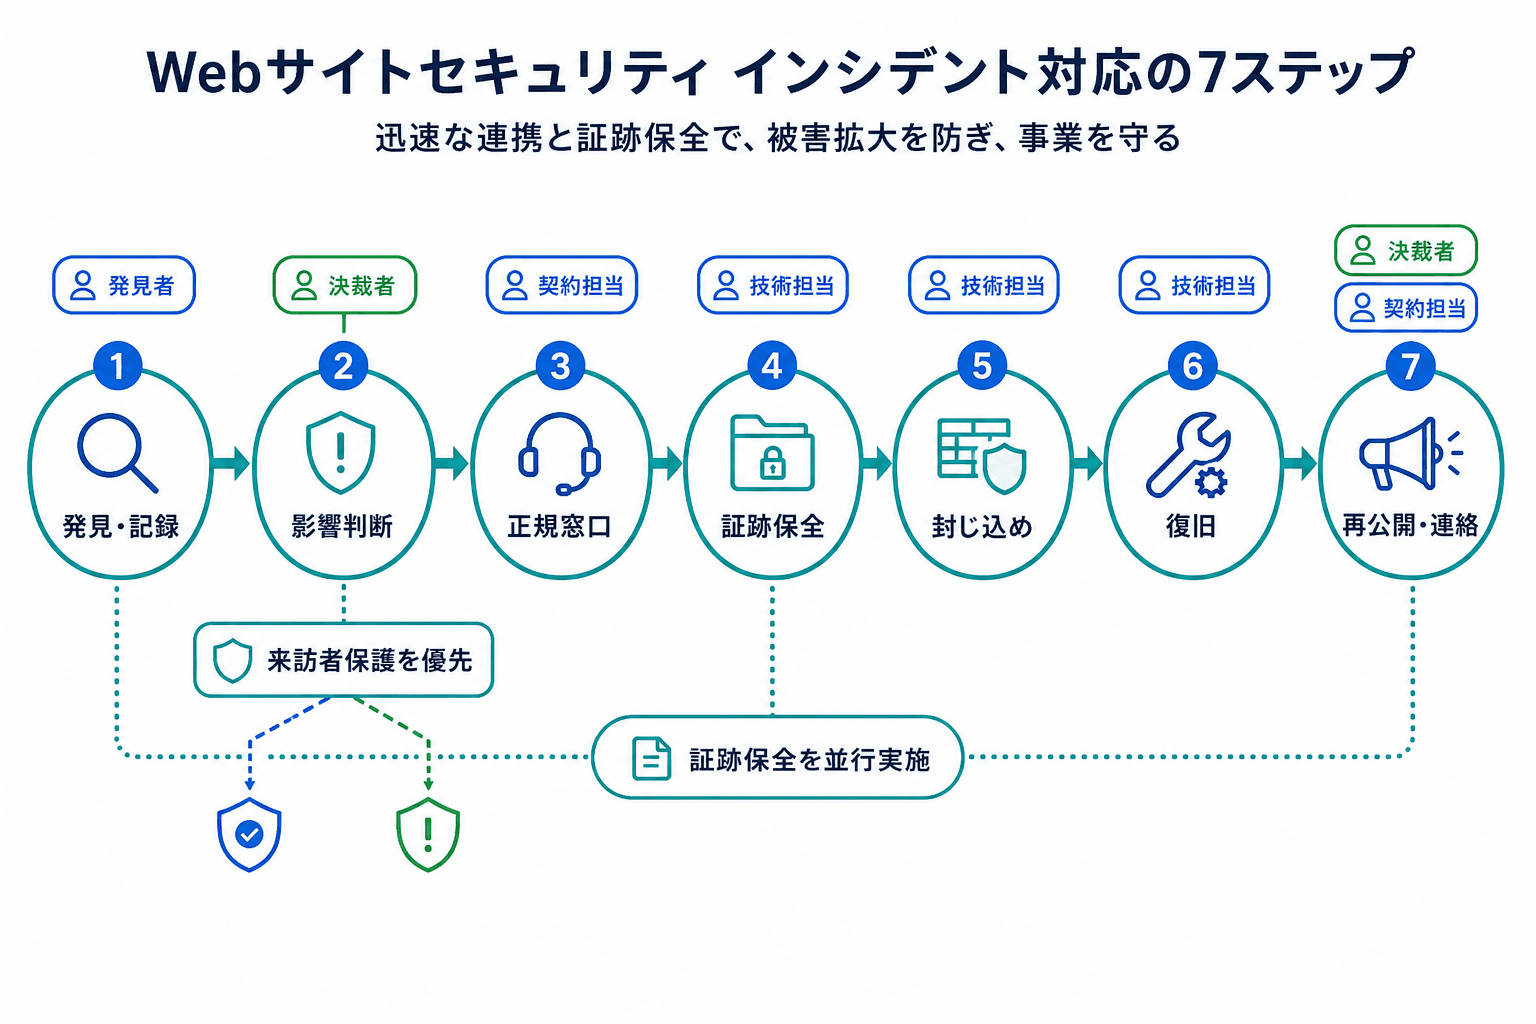
初動では、来訪者への影響判断、記録・証跡の保全、正規窓口への連絡を切り分けながら進めます。
意図しないページ・リンク・広告の表示、悪性サイトへの転送、不審なフォーム、検索上の警告、心当たりのない管理操作があれば、通常の更新作業ではなく初動対応へ切り替えます。表示だけを急いで直すと、調査に必要な記録を失ったり、侵入経路を残したまま再公開したりするおそれがあります。
IPAは、平時からの役割・体制、証拠保全、検知・報告・封じ込め・復旧の準備を案内しています。IPAのインシデント発生時の緊急対応体制を、社内フローを作る際の確認先にしてください。
初動時の役割分担
| 役割 | 初回に行うこと |
|---|---|
| 発見者 | 対象URL、画面、発見日時、通知内容、最後に正常だった時点を記録し、関係者へ共有する。 |
| 公開停止の決裁者 | 来訪者影響と事業影響を確認し、公開継続・アクセス制限・一時停止の判断を始める。 |
| 技術調査担当 | ログ、設定変更履歴、アカウント一覧、バックアップ世代を保全できるか確認し、調査方針を立てる。 |
| 契約・窓口担当 | 契約書、請求書、台帳で保守・サーバー・ドメイン・DNSなどの正規窓口と本人確認情報を確認する。 |
初動時の原則
削除や上書きを急がず、来訪者保護、事実の記録、正規窓口への連絡、証跡保全を並行して進めます。
改ざん・乗っ取りが疑われるときの7段階
- Step01
1. 発見・記録
主担当:発見者。対象URL、画面、通知、発見時刻、発見者、最終正常確認時点を残します。推測ではなく、確認できた事実を記録します。
- Step02
2. 来訪者影響を判断
主担当:公開停止の決裁者・技術調査担当。悪性転送、不審フォーム、マルウェア配布、認証侵害の兆候を確認し、アクセス制限、一時停止、告知の要否を判断します。
- Step03
3. 正規窓口へ連絡
主担当:契約・窓口担当。保守、サーバー、ドメイン、DNS、メール、フォーム・外部連携の正規窓口へ、記録済みの事実と契約情報を伝えます。
- Step04
4. 証跡保全と調査
主担当:技術調査担当。画面、通知、ログ、設定変更履歴、アカウント一覧、バックアップ世代を保全し、侵入経路と影響範囲を調べます。
- Step05
5. 封じ込め
主担当:技術調査担当。不正アカウント、不正設定、悪用経路への対処を進めます。認証情報や設定を変更する順序は、証跡保全との関係を確認して決めます。
- Step06
6. 復旧
主担当:技術調査担当。侵入経路への対処後、正常性を確認したデータと設定で復旧し、主要導線を試験します。
- Step07
7. 再公開・連絡
主担当:公開停止の決裁者・契約・窓口担当。再公開条件を確認し、必要に応じて個人データ、犯罪被害、検索上の警告に関する確認先を使い分けます。
公開停止を一律の初手にしない
悪性転送、不審フォーム、マルウェア配布、認証侵害などで来訪者に影響するおそれがある場合、公開停止やアクセス制限の優先度は高まります。一方で、停止は証跡保全や事業への影響にも関わります。決裁者と技術調査担当が、環境と侵害範囲に応じて判断してください。JPCERT/CCのインシデントハンドリングマニュアルも、来訪者保護のための一時停止告知ページを検討する考え方を示しています。
04Section乗っ取りが疑われる場合は、CMS以外の管理権限も確認する
改ざんは、ページ内容、リンク、転送設定などの不正変更として表面化する事象です。乗っ取りは、CMS、サーバー、ドメイン、DNS、メール、フォーム、外部連携などの管理権限が不正利用されている状態を指します。改ざんが見つかった場合も、管理アカウントの侵害がないかを確認します。
兆候から確認範囲を広げる判断フロー
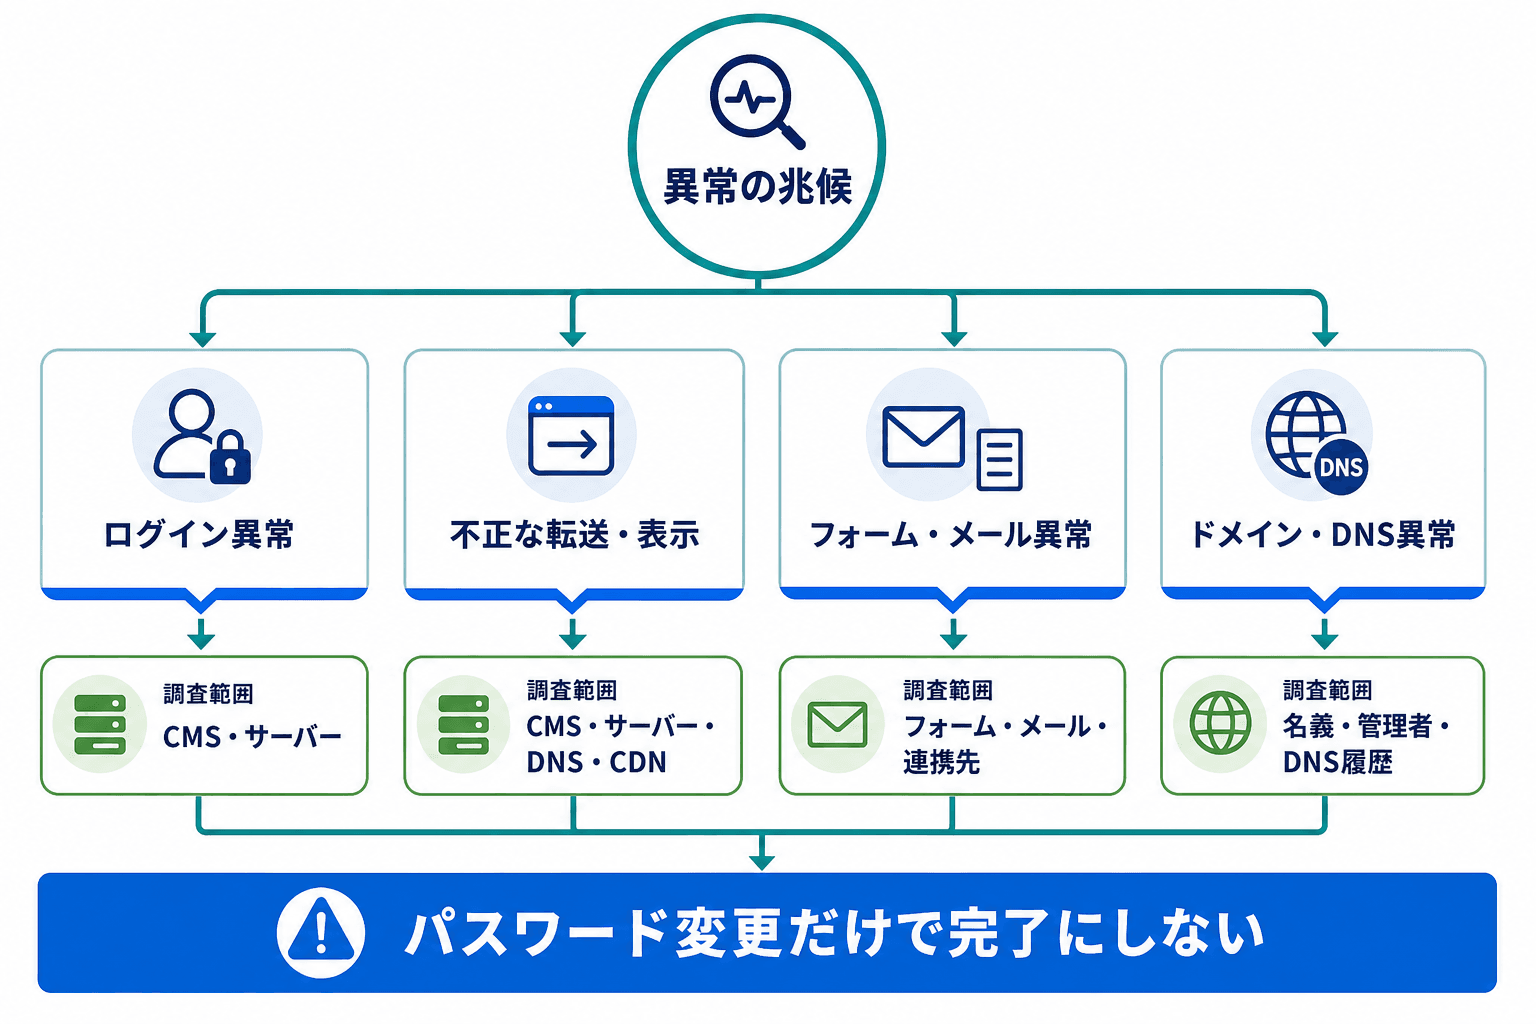
表示上の異常だけで終わらせず、兆候に応じて管理権限、設定履歴、外部連携まで確認範囲を広げます。
次のいずれかに当てはまる場合は、表示中のページだけでなく、該当する管理対象へ調査範囲を広げます。
- 管理画面に入れない、知らない管理者がいる場合は、CMS、サーバー、クラウド管理画面を確認します。
- 意図しない転送・表示がある場合は、CMS、サーバー、DNS、CDNの設定変更履歴や不審なファイルを確認します。
- フォーム送信先・メール転送に異常がある場合は、フォーム、メール、CRMなどの連携先、Webhook、APIトークンを確認します。
- ドメイン・DNSの変更や更新に異常がある場合は、登録名義、正規管理者、登録者連絡先、DNS変更履歴、移管・ロックの状態を確認します。
どの分岐でも、パスワード変更だけで完了とは判断しません。 ログイン済みセッション、不審アカウントと権限、ログイン履歴、設定変更履歴、APIキー・トークン、メール転送が残っていないかを確認します。
正規管理者を復旧する際の注意点
契約名義や正規管理者が不明、または正規管理者がログインできないときは、検索広告や受信メールの連絡先を使わず、契約書、請求書、公式サイトで照合した正規窓口へ連絡します。本人確認・権限回復の方法は、CMS、ホスティング、ドメイン、DNS、メールのサービスごとに異なります。
多要素認証の利用、共有IDの廃止、最小権限への見直しは、復旧後の再発防止にも必要です。CMS固有の更新や設定は、WordPressのセキュリティ対策で確認してください。
05Section再公開前に確認することと、公的窓口の使い分け
再公開は、表示が戻ったことだけで判断しません。侵入経路や不正設定への対処、復元データの正常性、認証・権限、主要なページやフォームの試験、承認記録をそろえて判断します。
再公開前に残す確認記録
侵入経路と不正設定への対処記録
不審アカウント、設定、脆弱性、転送などについて、確認結果と実施した対処を残します。
復元データと主要導線の試験結果
復元に使ったデータの根拠と、主要ページ、HTTPS、フォーム送信、メール通知、外部連携の試験結果を記録します。
認証・権限・通知先の確認結果
管理者、権限、多要素認証、セッション、通知先、緊急連絡先を見直した結果を残します。
再公開の承認者と承認日時
誰がどの確認結果に基づいて再公開を承認したかを記録します。
個人データ・犯罪被害・検索警告の窓口を混同しない
個人情報保護委員会は個人データの漏えい等に関する報告・本人通知の要否を確認する先、警察庁はサイバー事案の相談先、Google Search ConsoleはGoogleが把握した問題を確認する先です。いずれも、技術調査や再公開可否を単独で確定するものではありません。
個人データへの影響が疑われる場合
問い合わせ、採用応募、会員、決済などの個人データが漏えい、消失、閲覧、不正取得されたおそれがある場合は、個人情報保護委員会の漏えい等対応案内で、報告・本人通知の要否、手続、報告先を確認します。
一定の要件に該当する場合の期限も案内されていますが、サイト改ざんだけで報告義務や本人通知の要否は決まりません。取扱データ、事案の内容、業種・適用条件に応じて確認してください。
犯罪被害と検索上の警告の確認先
不正アクセス、なりすまし、恐喝などの犯罪被害が疑われる場合は、警察庁のサイバー事案に関する相談窓口で、都道府県警察への相談・情報提供の方法を確認します。これは技術的な調査や、契約先への復旧依頼に代わるものではありません。
Google検索やブラウザに警告が出た、不正コンテンツが疑われる場合は、所有権を確認済みのプロパティでGoogle Search Consoleのセキュリティの問題レポートを確認します。このレポートのURL例は網羅的ではないため、影響範囲や侵入経路、再公開可否を単独で確定する用途には使いません。修正後の再審査に要する期間も状況により変わるため、再公開日や警告解除日を予測する根拠にはしないでください。
06Section費用・期間は作業区分と条件を揃えて比較する
セキュリティ対策の費用や期間は、サイト構成、管理権限、更新状況、ログ・バックアップの可用性、対応時間、復旧範囲で大きく変わります。公開情報だけでは同じ条件で比較できる一般的な金額・日数の根拠が十分ではないため、相場を推測するより、依頼範囲と条件をそろえて見積比較することが実務的です。
依頼を4つの作業区分に分ける
- 現状調査:資産台帳、契約・権限、設定、ログ、バックアップの確認と調査報告
- 基本改善:HTTPS、更新、権限・多要素認証、不要機能整理、バックアップ・復元確認を変更単位で実施
- 継続保守:更新、バックアップ、監視・通知、報告、保守検収を継続的に実施
- 緊急調査・復旧:初動、証跡保全、封じ込め、復旧、再公開確認、必要に応じた対外連絡の整理
通常運用の改善と、異常時の調査・復旧は分けて比較してください。 現状調査と緊急調査・復旧を同じ依頼として扱うと、受付条件や成果物が曖昧になりやすくなります。
07Section継続運用では、実施条件・記録・引継ぎを残す
セキュリティ対策は、設定時だけで完了しません。一律の更新周期を決めるよりも、更新通知の緊急度、サイトの重要性、個人データの取扱い、契約上の監視体制に応じて、実施条件と記録を決めることが重要です。
5つの運用タイミングで管理する
- 通知受領時:通知の受領者と代理者を決め、確認日時、判断、依頼先を残します。影響が不明な通知やログイン不能は、技術担当・保守窓口へ連絡します。
- 更新時:更新対象、バックアップ、検証、本番反映、主要ページ・フォーム・メールの確認を一連の記録として残します。
- 定期点検時:バックアップの成功だけでなく復元可能性、管理者・権限、証明書期限、不要機能を確認します。
- 担当変更・委託終了時:契約名義、正規管理者、多要素認証、手順書、バックアップ、緊急連絡先を引き継ぎ、旧担当者の権限を停止します。
- 異常時:改ざん、乗っ取り、警告、異常転送を検知したら通常運用を中断し、初動フローへ切り替えます。
保守検収で確認する記録
保守報告では、実施済みの作業だけでなく、更新を保留した理由、復元確認の結果または未確認理由、権限棚卸し、未対応事項、次回対応を確認します。対象外や追加費用が発生する条件も記録されていれば、次回の見積や引継ぎで判断しやすくなります。
バックアップは、取得記録だけでは十分ではありません。復元に使えるデータか、どの対象をどの条件で復元確認したかを残します。CMS別のバックアップ取得・復元確認の実務は、WordPressバックアップの実務を参照してください。
08Sectionホームページのセキュリティ対策でよくある質問
ホームページのセキュリティ対策でよくある質問
HTTPSにすればセキュリティ対策は十分ですか?+
十分ではありません。HTTPSに加え、CMSや拡張機能の更新、アカウント・権限管理、多要素認証、バックアップと復元確認、不要機能の整理、異常通知の確認が必要です。
保守契約があれば、改ざんや乗っ取りに対応してもらえますか?+
契約内容によります。更新、監視、ログ調査、封じ込め、DNS変更、復旧、夜間休日の受付は一律に含まれません。対象資産、受付条件、成果物、対象外、追加費用条件を確認してください。
Google Search Consoleで問題が出ていなければ安全と判断できますか?+
判断できません。セキュリティの問題レポートはGoogleが把握した問題の確認導線です。調査範囲や再公開可否は、技術調査と再公開チェックを踏まえて判断します。
ホームページの安全性を支えるのは、単発の対策ではなく、管理対象、責任者、契約条件、記録、緊急窓口を維持する仕組みです。まずは台帳を作り、未対応の基本対策と保守契約の不足を整理してください。異常時には、来訪者保護、証跡保全、正規窓口への連絡を並行して進めます。
ホームページの保守範囲を整理したい場合
CMS・サーバー・ドメインの管理権限、更新、バックアップ、緊急時の対応範囲を整理したうえで、保守を依頼できる会社を比較できます。
 WordPress制作・保守2949社掲載

PartnerBase Mag 編集部
デジタル発注の比較・発注準備を専門に扱う編集チーム。
デジタル発注の比較・発注準備を専門に、依頼範囲、費用、選定基準を実務で使える粒度に整理しています。
支援会社を比較する
得意領域、対応サービス、地域、実績を見ながら候補会社を絞り込めます。